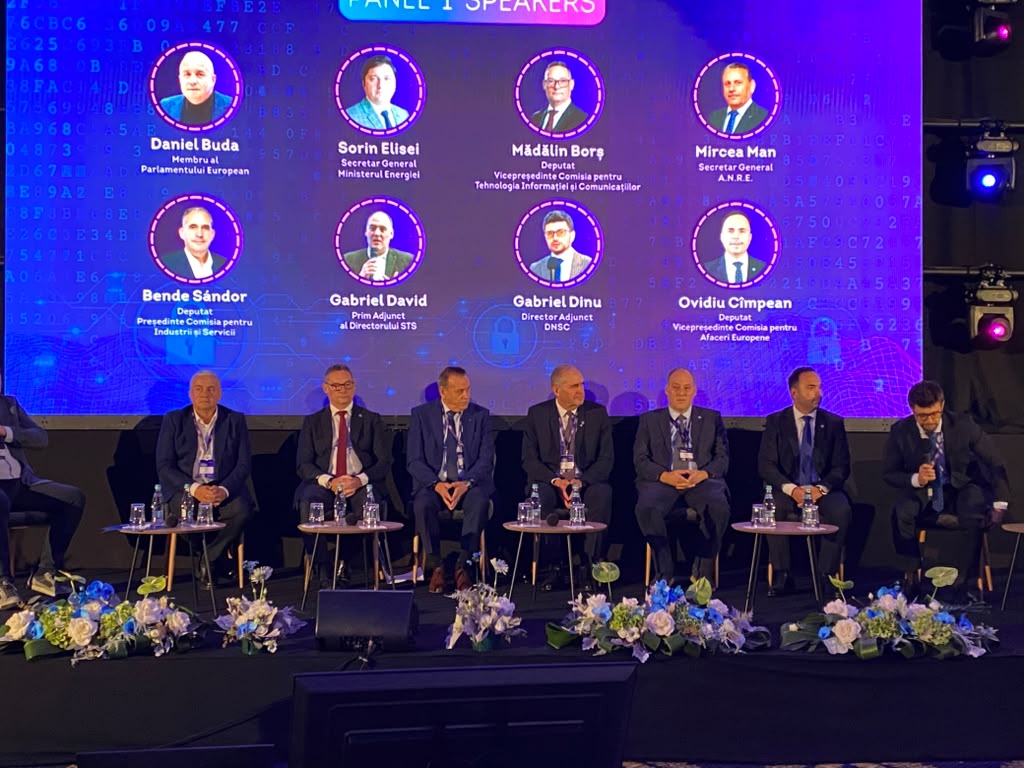
Investițiile efectuate pentru consolidarea securității cibernetice în cadrul infrastructurii energetice vor putea fi recunoscute în viitoarele tarife de distribuție. Această măsură este prevăzută printr-o inițiativă legislativă adoptată recent de Camera Deputaților, conform declarațiilor deputatului Mădălin Borș. Parlamentarul a oferit aceste detalii în cadrul Forumului de Securitate Cibernetică în Energie, organizat la Cluj-Napoca de către Distribuție Energie Electrică România (DEER).
Proiectul legislativ a suferit modificări importante pe parcursul dezbaterilor parlamentare, fiind extins pentru a acoperi un spectru mai larg de actori. Inițiativa, care a fost anunțată acum un an, a fost lărgită astfel încât să nu se limiteze doar la prosumatori și la producătorii mici de energie de sub un megawatt. Noua reglementare include acum și operatorii responsabili de transportul și distribuția energiei electrice, precum și pe cei care gestionează sectorul gazelor naturale.
Mădălin Borș, care ocupă funcția de vicepreședinte al Comisiei pentru Tehnologia Informației și Comunicațiilor, a subliniat că respectarea Directivei NIS 2 nu este suficientă pentru protecția sistemului. Deși această directivă oferă un cadru procedural clar privind ce și cum trebuie făcut, securitatea reală necesită capacitate de intervenție și tehnologie adecvată. Prin urmare, operatorii vor fi obligați să își elaboreze strategii de securitate cibernetică proprii, bazate pe un model unitar pentru sectorul energetic.
În cadrul acestui nou mecanism de reglementare, Directoratul Național de Securitate Cibernetică (DNSC) va fi introdus ca autoritate competentă în legislația energiei. Scopul este dezvoltarea unui model de securitate comun, care să permită totodată fiecărui operator să își adapteze soluțiile tehnologice în funcție de nevoile specifice. Deși în prezent există sisteme de protecție implementate, nivelul real de siguranță al acestora nu este cunoscut în mod uniform în întreg sistemul național.
Impactul financiar al acestor măsuri asupra tarifelor de distribuție a fost justificat de deputatul Mădălin Borș prin analiza riscurilor majore. Acesta a menționat că evaluarea costurilor trebuie să țină cont de pierderile economice generate de un incident grav, precum o pană de curent. Pentru a ilustra magnitudinea unor astfel de evenimente, a citat un incident din Spania, unde pierderile economice estimate au ajuns la aproximativ 1,8 miliarde de euro.
Reglementările privind securitatea cibernetică în Uniunea Europeană, precum Directiva NIS 2, impun standarde stricte pentru entitățile esențiale și importante. Aceste norme vizează protejarea infrastructurii critice împotriva atacurilor digitale care pot destabiliza serviciile de utilități publice. Aplicarea acestor directive necesită o coordonare atentă între autoritățile naționale de securitate și operatorii de infrastructură pentru a asigura continuitatea serviciilor de energie și gaz.
Incidentul de la Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) a evidențiat vulnerabilitățile din sistem. Mădălin Borș a declarat că DNSC ar fi avertizat instituția cu o săptămână înainte de atac asupra punctului vulnerabil exploatat. Totuși, deoarece ANCPI nu era înscrisă în registrul entităților esențiale, aceasta nu a intrat sub incidența Directivei NIS 2, ceea ce a generat o serie de slăbiciuni în procesul de protecție.