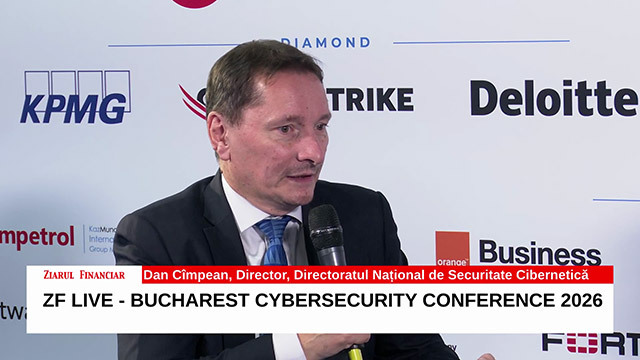
Directorul Directoratului Național de Securitate Cibernetică (DNSC), Dan Cîmpean, a avertizat că perioada în care nerespectarea legislației europene NIS2 nu a dus la sancțiuni a luat sfârșit. În cadrul conferinței Bucharest Cybersecurity Conference 2026, organizată la București, acesta a subliniat că autoritatea este pregătită să aplice amenzi organizațiilor care nu se conformează normelor de securitate. După prima sancțiune aplicată unei instituții a statului pentru nerespectarea obligației de notificare, pot urma și alte măsuri punitive.
Dan Cîmpean a relatat că, în discuțiile cu diverși lideri, întrebările primite au fost adesea axate pe dimensiunea penalităților rather decât pe protecția datelor. Directorul DNSC a observat că preoccuparea principală a unor conducători nu era reducerea riscului de incidente cibernetice sau securizarea infrastructurilor, ci evitarea amenzilor. Această atitudine a fost menționată în cadrul ediției speciale a emisiunii ZF Live, desfășurată în cadrul evenimentului organizat de directorat, având ca partener principal Bitdefender.
Autoritatea națională în domeniul securității cibernetice a declarat că va utiliza argumentul sancțiunilor dacă acest lucru va ajuta la creșterea nivelului de securitate. „Dacă este nevoie să folosim și argumentul acesta al unor amenzi, încă o dată, pentru a îmbunătăți situația de securitate cibernetică la nivel de organizație, de sector, la nivel național, noi suntem hotărâți să o facem”, a declarat Dan Cîmpean. Instituția preferă să evidențieze succesele în securitate, dar va recur la penalități fără nicio ezitare.
Supravegherea de către DNSC asupra entităților relevante urmează să experimenteze o expansiune semnificativă în perioada următoare. La finalul anului 2025, directoratul avea sub monitorizare un număr de 644 de entități esențiale și 34 de entități importante. Conform raportului anual al instituției, în anul 2026, numărul total de entități supravegheate va depăși pragul de 3.000 de organizații, ceea ce va crește presiunea pe conformarea cu reglementările europene de securitate cibernetică.
Implementarea directivei NIS2 vizează consolidarea rezilienței infrastructurilor critice din Uniunea Europeană prin standarde stricte de securitate. Această legislație obligă entitățile din sectoare precum energia, transporturile sau sănătatea să adopte măsuri tehnice și organizatorice pentru a preveni și gestiona atacurile cibernetice. Prin monitorizarea riguroasă și aplicarea sancțiunilor, autoritățile naționale urmăresc să reducă vulnerabilitățile sistemelor digitale care pot afecta funcționarea continuă a societății și a economiei.
Dan Cîmpean a subliniat că prioritatea trebuie să fie protecția datelor, nu evitarea costurilor administrative. Autoritatea va monitoriza constant respectarea obligațiilor de notificare și de securizare a sistemelor. Deciziile de sancționare vor fi luate pentru a asigura un nivel de protecție adecvat la nivel național și sectorial.