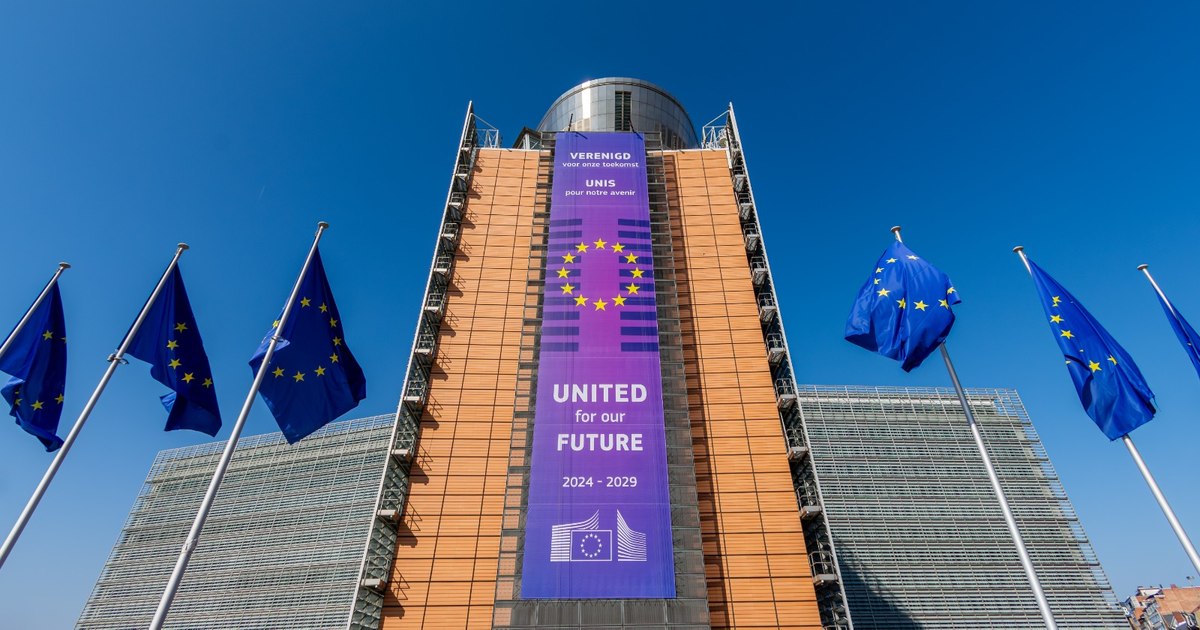
Sistemele interne de resurse umane ale Comisiei Europene au fost vizate de un atac cibernetic de amploare, utilizând instrumente de inteligență artificială. Incidentul a afectat accesul oficialilor la platforme esențiale, generând îngrijorări privind integritatea datelor personale ale personalului. Experții europeni în securitate cibernetică analizează în prezent dacă informații sensibile au fost compromise în urma acestui eveniment care a fost detectat la începutul lunii octombrie.
Atacul a fost confirmat pe 22 octombrie, moment în care a fost identificat utilizarea unui instrument de inteligență artificială numit ARTEX. Acest instrument, disponibil publicului, permite identificarea vulnerabilităților software care pot fi exploatate de actori rău intenționați. Deși atacul a fost de o amploare semnificativă, Comisia Europeană a precizat că nu a primit nicio solicitare de răscumpărare din partea atacatorilor care au orchestrat această breșă.
Platforma Sysper, utilizată pentru gestionarea resurselor umane, a fost indisponibilă timp de mai multe zile pentru funcționari. Prin intermediul acesteia, angajații gestionează informații salariale, solicită concedii medicale sau de odihnă și completează fișele de pontaj. În timp ce Sysper a fost repus în funcțiune, sistemul comun de asigurări de sănătate al instituțiilor europene, Joint Sickness Insurance Scheme (JSIS), a rămas indisponibil, conform unor oficiali europeni care au vorbit sub protecția anonimatului.
Investigația este condusă de departamentul IT al Comisiei, DG DIGIT, împreună cu CERT-EU și Autoritatea Europeană pentru Protecția Datelor. Se încearcă determinarea dacă atacatorii au reușit să acceseze date precum numele funcționarilor, gradele salariale, adresele de domiciliu sau datele de contact. Thomas Regnier, purtătorul de cuvânt al Comisiei pentru domeniul digital, a declarat că nu există dovezi privind o breșă care să afecteze întregul personal, dar măsurile de securitate sunt aplicate continuu.
Incidentul a generat critici din partea eurodeputatului Bart Groothuis, care a acuzat instituția de lipsă de transparență. Acesta a subliniat că păstrarea acestor informații la nivel intern și neinformarea publicului reprezintă o pierdere a oportunității de a promova politica de securitate economică a Uniunii Europene. Deși accesul la documentele interne ale Comisiei ar fi necesar pe un sistem separat, riscul rămâne ca datele colectate să fie folosite pentru campanii de atacuri cibernetice sofisticate împotriva angajaților.
Comisia Europeană a mai fost ținta unor incidente de securitate cibernetică în perioada recentă. În luna martie, infrastructura de tip cloud care găzduiește site-urile Europa.eu a fost compromisă, rezultând furtul a aproximativ 91,7 GB de date, inclusiv e-mailuri. Tot în luna ianuarie, un atac a vizat infrastructura pentru gestionarea dispozitivelor mobile, existând riscul expunerii numelor și numarelor de telefon ale personalului instituției.