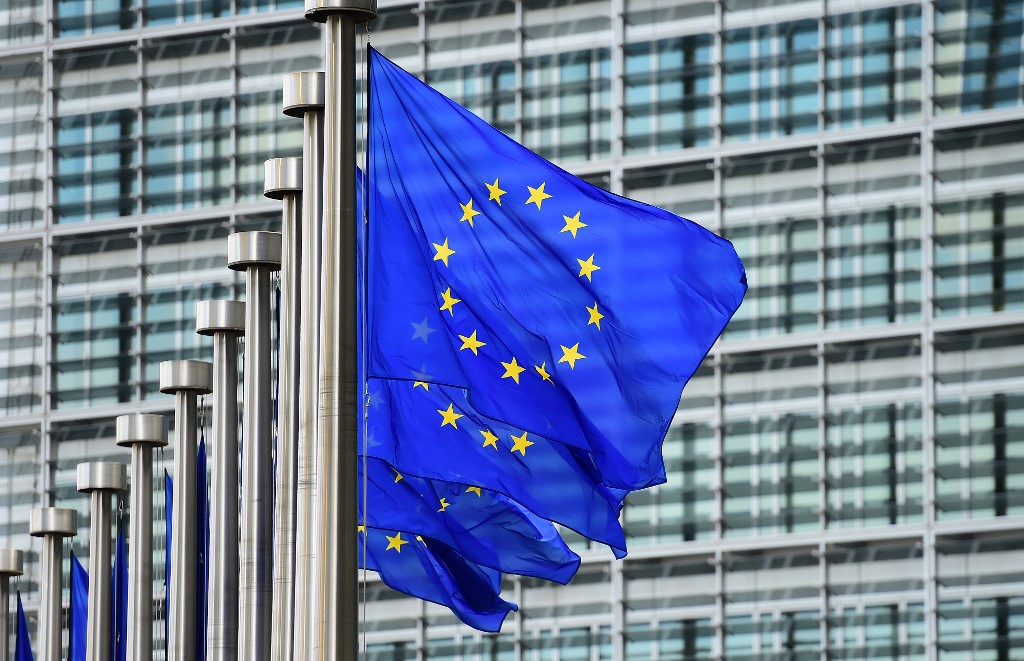
Comisia Europeană a fost ținta unei campanii de atacuri cibernetice care ar putea avea consecințe asupra unor cantități mari de date cu caracter personal. Evenimentul a fost raportat inițial de Politico, bazându-se pe informații furnizate de un oficial al Uniunii Europene. Deși instituția europeană susține că a reușit să limiteze cea mai mare parte a atacului, amploarea totală a eventualelor pagube provocate de această breșă rămâne, în acest moment, neclară pentru autorități.
Thomas Regnier, care ocupă funcția de purtător de cuvânt al Comisiei Europene, a confirmat că instituția a luat toate măsurile necesare pentru a răspunde la campania cibernetică detectată. Acesta a precizat că atacul nu a fost generalizat, ci a vizat sisteme individuale specifice. În conformitate cu practicile standard de securitate ale organizației, Comisia a procedat la informarea persoanelor și entităților care au fost vizate direct de aceste acțiuni cibernetice.
Situația a generat o stare de incertitudine privind volumul de informații care ar fi putut fi accesate de atacatori. Deși măsurile de protecție au fost implementate rapid, oficialii nu au putut oferi detalii despre gradul de compromitere a datelor. Comisia Europeană nu a oferit un răspuns imediat la solicitările de comentarii primite joi dimineață, lăsând fără răspuns întrebările privind impactul exact al acestui incident asupra securității informațiilor.
Gestionarea acestui incident de securitate implică o procedură complexă de evaluare a sistemelor vizate. Conform declarațiilor oficiale, procesul de răspuns a fost activat imediat ce campania a fost identificată de echipele de monitorizare. Accentul a fost pus pe izolarea sistemelor afectate pentru a preveni o propagare mai largă a atacului, însă evaluarea finală a pierderilor de date este încă în curs de desfărizare la nivelul instituției.
Incidentul de securitate are loc într-un context în care Comisia Europeană a fost vizată de atacuri care au utilizat instrumente bazate pe inteligență artificială. Ca măsură de protecție imediată în urma acestor acțiuni, instituția a fost nevoită să scoată temporar din funcțiune mai multe aplicații proprii. Această evoluție subliniază vulnerabilitatea sistemelor digitale în fața noilor tehnologii de atac utilizate de hackerii internaționali.
Securitatea cibernetică a instituțiilor europene rămâne o prioritate constantă în fața amenințărilor digitale tot mai sofisticate. Atacurile care vizează datele cu caracter personal pot avea repercusiuni juridice și administrative semnificative pentru organismele care gestionează informații sensibile la nivel continental. Monitorizarea constantă a infrastructurii digitale este esențială pentru prevenirea unor breșe de date de amploare care pot afecta cetățenii europeni.